Почему международной команде нужен не обычный VPN, а управляемая VPN-инфраструктура
#207
Сгенерировано ИИ
Введение: Иллюзия кнопки “Подключиться”
Когда команда распределена по разным странам, вопрос доступа к рабочим сервисам перестает быть технической мелочью. Он становится частью операционной устойчивости бизнеса.
Сотрудникам нужно открывать CRM, админки, внутренние панели, сервисы аналитики и инструменты видеосвязи. Но из-за различий в сетевой архитектуре, политиках безопасности и маршрутизации одни сервисы работают нестабильно, другие — периодически становятся недоступны.
Первое инстинктивное решение — купить обычный публичный VPN и раздать команде логины. Кажется, что достаточно нажать кнопку “Подключиться”, и проблема решена.
На практике это часто приводит к тому, что аналитики называют “VPN-усталостью”: сотрудники начинают тратить время на борьбу с подключениями.- Один VPN открывает нужные сервисы, но ухудшает качество видеосвязи.
- Другой VPN пускает в корпоративный портал, но мешает работе мессенджеров.
- Сотрудники вынуждены по нескольку раз в день переключать туннели и заново восстанавливать рабочий контекст.
Обычный VPN решает лишь часть задачи и одновременно создает новые точки отказа.
Бизнесу важно не просто “дать интернет через VPN”, а понимать, кто подключен, к каким ресурсам имеет доступ, как быстро можно выдать или отозвать доступ и что произойдет, если один из каналов связи перестанет работать.
Поэтому для распределенной компании VPN — это в первую очередь контролируемая среда доступа.
Дальше разберем, почему “коробочных” решений часто оказывается недостаточно и как построить систему, в которой доступы, маршруты и безопасность находятся под контролем бизнеса.
Почему обычного VPN недостаточно
Публичные VPN-сервисы создавались для массового пользователя. Их основная задача — зашифровать трафик и обеспечить безопасное подключение. Но корпоративные процессы требуют гораздо большего: управляемости, контроля, отказоустойчивости и предсказуемой работы.
Когда компания использует коммерческие B2C-подписки или разворачивает один базовый
VPN-сервер на всю команду, со временем начинают проявляться ограничения такого подхода.
1. Эффект “токсичного IP-адреса”.
В публичных VPN-сетях ваши сотрудники используют IP-адреса совместно с тысячами других пользователей. Если кто-то из них вел активность, которую внешние сервисы сочли подозрительной, такой IP может попасть в черные списки.
В результате корпоративные сервисы — GitHub, платежные шлюзы, банковские системы, AWS и другие — могут ограничить или заблокировать доступ вашей команде, хотя она не нарушала никаких правил.
2. Нет маршрутизации VPN под разные сервисы.
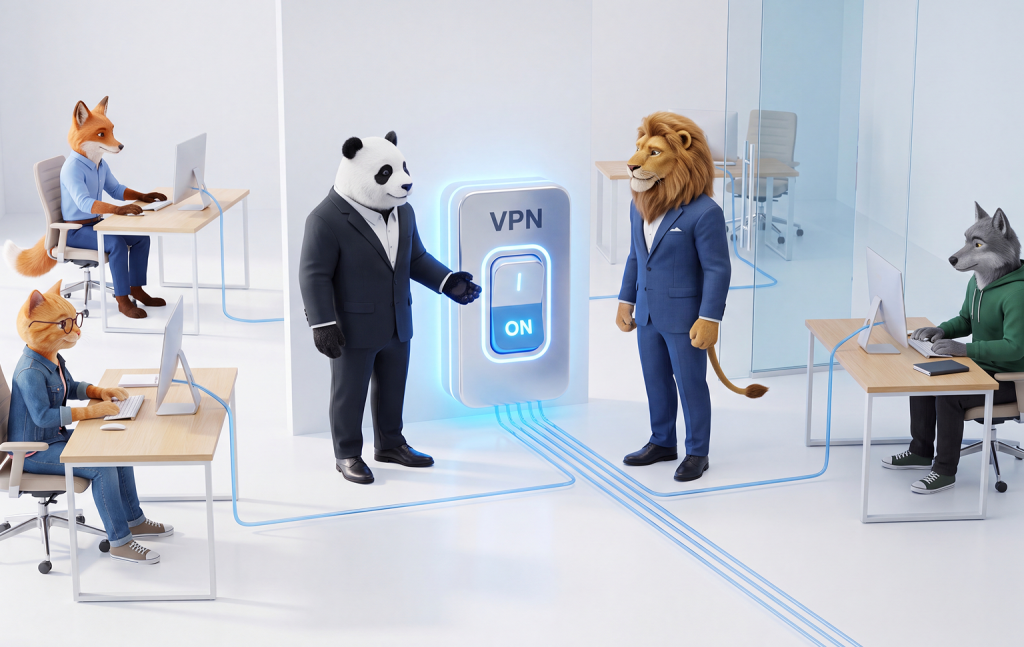
Обычный VPN работает по принципу рубильника: после подключения через туннель начинает идти весь сетевой трафик.
Даже если защищённый доступ для сотрудников нужен только для работы с внутренней CRM, через него проходят видеоконференции, мессенджеры и другие сервисы, чувствительные к задержкам. Это приводит к ухудшению качества связи, нестабильной работе приложений и росту числа обращений в техническую поддержку.
3. Нет персональных доступов.
Во многих базовых решениях бизнес не знает, кто именно сейчас подключен к сети. Общие логины или конфигурационные файлы передаются через мессенджеры, доступы выдаются хаотично, а аудит безопасности становится практически невозможным, поскольку нельзя достоверно определить, кто выполнял те или иные действия.
4. Отсутствие контроля при увольнениях (offboarding).
При использовании общих VPN-доступов сложно оперативно отключить одного сотрудника, не затронув остальных. Это одна из самых серьезных проблем общих VPN-конфигураций.
5. Нет резервирования.
VPN-инфраструктура может зависеть от одного сервера, одного дата-центра или одного канала связи.
Если происходит сбой, у стандартного решения обычно нет резервного сценария переключения. В результате критически важные процессы становятся недоступны до устранения проблемы.
6. Нет понятной поддержки.
Если публичный VPN начинает работать медленнее из-за высокой нагрузки или возникают проблемы с подключением, бизнес остается один на один с ситуацией.
Нет закрепленного специалиста, который знает архитектуру именно вашей инфраструктуры и может быстро разобраться, почему корпоративный портал перестал открываться у разработчика из другой страны или почему перестал работать доступ к внутренним сервисам.
Обычный VPN перестает быть достаточным в тот момент, когда сбой подключения означает уже не неудобство отдельного сотрудника, а простой команды, нарушение рабочих процессов или риск для безопасности компании.
Именно тогда VPN для бизнеса становится контролируемой системой доступа.
Что такое управляемая VPN-инфраструктура
Многие привыкли воспринимать VPN как обычное приложение с кнопкой “Вкл./Выкл.”.
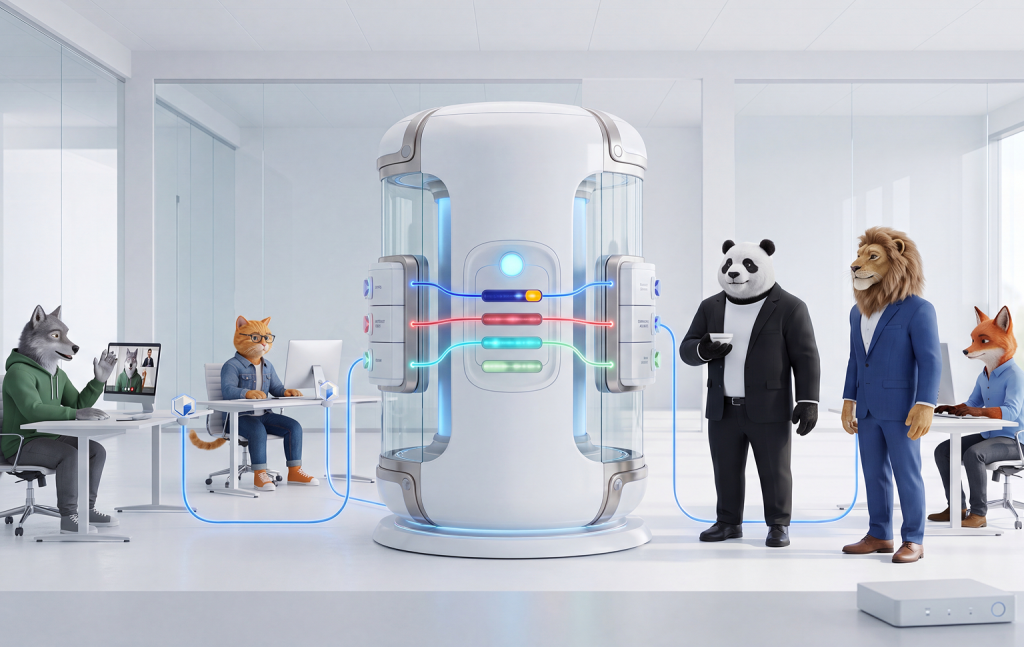
Но для распределённого бизнеса такой подход больше не работает. Управляемая VPN-инфраструктура — это не просто приложение. Это полноценная архитектура управления доступом к корпоративным ресурсам.
Управляемая VPN-инфраструктура — это выделенная сетевая среда, которая проектируется, разворачивается и обслуживается исключительно под задачи вашей компании. Она позволяет управлять не самим VPN, а тем, кто, к каким ресурсам и по каким правилам получает доступ, обеспечивая безопасность, предсказуемость и стабильность работы.
В таком корпоративном VPN нет случайных соседей по IP-адресу и зависимости от особенностей публичных VPN-сервисов. Вместо универсального решения “для всех” компания получает систему, адаптированную под собственные процессы.
Простыми словами, управляемая VPN-инфраструктура включает в себя:- выделенные серверные узлы, расположенные в оптимальных для бизнеса регионах;
- персональные (именные) VPN-доступы для каждого сотрудника;
- централизованное управление выдачей и отзывом доступов;
- индивидуальные маршруты, настроенные под конкретные корпоративные сервисы;
- правила подключения и корпоративные политики безопасности;
- постоянный мониторинг состояния системы и пропускной способности каналов;
- резервные сценарии на случай сбоев серверов, дата-центров или магистральных каналов связи;
- возможность масштабирования — архитектура изначально проектируется так, чтобы подключение новых сотрудников происходило быстро, без перестройки всего контура и снижения качества работы.
В результате компания получает управляемую систему доступа, в которой понятны роли пользователей, маршруты подключения, правила безопасности и порядок администрирования.
При этом сопровождение корпоративного VPN берёт на себя выделенная команда специалистов. Внутренней IT-команде не приходится самостоятельно решать сетевые проблемы, искать причины нестабильной работы или вручную поддерживать доступы сотрудников — инфраструктура остается управляемой по мере роста бизнеса.
Какие задачи решает этот подход
Управляемая VPN-инфраструктура решает не одну, а сразу несколько задач бизнеса. От ежедневного комфорта сотрудников до контроля доступа и устойчивости корпоративных процессов.- Стабильный доступ к сервисам для международной команды. Сотрудники могут стабильно работать с корпоративными порталами, админками и внешними сервисами, независимо от того, в какой стране они сейчас находятся и какие там действуют сетевые ограничения.
- Умная маршрутизация VPN-трафика. Система настраивается так, чтобы разные сервисы ходили по разным путям. Например: доступ к внутренней CRM идет через защищенный корпоративный VPN-туннель, а тяжелый трафик видеоконференций (Zoom, Google Meet) идет напрямую. Мессенджеры, видеосвязь и базы данных больше не конфликтуют друг с другом.
- Централизованное управление доступами. Доступ становится частью стандартного IT-процесса: сотрудники получают персональные учетные данные при подключении к работе, а управление доступами выполняется централизованно.
- Снижение ручной нагрузки на команду. Сотрудникам больше не нужно по несколько раз в день вспоминать, какой VPN нужно включить, чтобы зайти в Jira, и какой нужно выключить, чтобы созвониться с клиентом. Сетевая среда работает в фоновом режиме. Исследования KissFlow показывают: при отсутствии удобных корпоративных инструментов до 67% сотрудников уходят в Shadow IT — используют личные мессенджеры, облачные хранилища и сторонние приложения.
- Защита корпоративных данных. Когда все подключения проходят через единую управляемую инфраструктуру, компания получает прозрачность: становится понятно, кто, когда и к каким корпоративным ресурсам подключался. Это упрощает аудит безопасности и снижает риск неконтролируемого доступа. Mandiant M-Trends 2026 подтверждает, что публичные VPN-шлюзы входят в топ-4 самых эксплуатируемых уязвимостей для получения первоначального доступа.
- Повышение предсказуемости бизнеса. Вы передаете поддержку сети профессионалам. Если возникает проблема с доступом к определенному сервису, у вас есть понятная точка ответственности — закрепленный администратор, который берет задачу в работу.
Как выглядит базовое решение
Цель базового решения — не просто обеспечить защищенный доступ, а сделать его управляемым с первого дня. Для международных команд численностью до 50 человек мы проектируем инфраструктуру, которая позволяет быстро перевести работу с корпоративными сервисами в предсказуемый и управляемый режим.
Всё начинается с создания полностью изолированной среды. Мы разворачиваем отдельную сеть исключительно под вашу команду. В ней нет “соседей”, чужого трафика и риска блокировок из-за испорченной репутации публичных IP-адресов. Чтобы инфраструктура выдерживала пиковые нагрузки и не требовала срочной модернизации при росте команды, запас производительности закладывается уже на старте. Для базовой конфигурации это пропускная способность до 1 Гбит/с.
Доступ внутрь сети строится на принципе персонализированного контроля. Вместо общих логинов или пересылки доступов в мессенджере каждый сотрудник получает именной конфигурационный файл. Это дает бизнесу полную прозрачность: компания всегда понимает, кто находится в сети, и можете централизованно выдать или отозвать доступ. При этом маршрутизация сразу настраивается так, чтобы людям не приходилось вручную переподключать VPN для работы с разными корпоративными ресурсами.
Переход на такую систему не должен останавливать бизнес, поэтому развертывание и тестирование занимают от одного до трех рабочих дней. После запуска инфраструктура передается на постоянное сопровождение закрепленному за вами специалисту. Он забирает на себя всю сетевую рутину: мониторинг серверов, выдачу доступов и обновление конфигураций.
Главная задача этой архитектуры — создать надежную основу. Когда команда расширится, эту сеть не придется перестраивать с нуля. Её можно последовательно масштабировать, добавляя новые узлы, но сохраняя уже привычные и безопасные процессы управления доступом.
Когда нужна продвинутая маршрутизация VPN
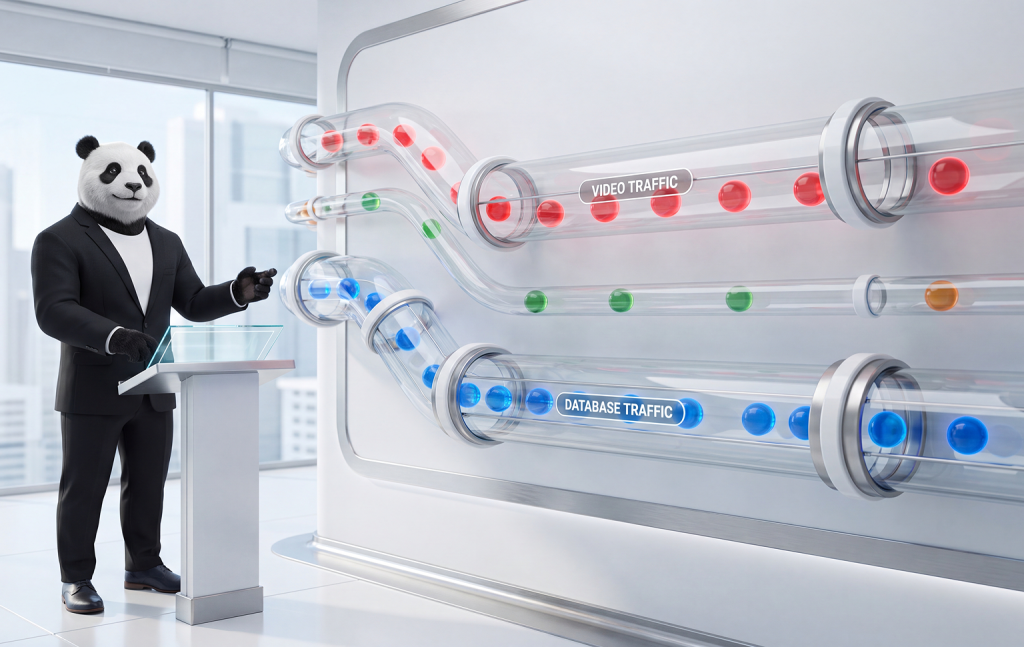
Базовое решение отлично справляется с задачей унифицированного доступа и оптимально подходит для 80% международных команд. Но если вы используете сложный стек облачных приложений, а сотрудники работают в регионах со сложной локальной маршрутизацией, отправлять 100% трафика через один сетевой узел становится неэффективно. Возникает эффект “бутылочного горлышка”.
Представьте, что сотрудник одновременно участвует в видеоконференции, работает с корпоративной CRM и подключается к внутренним ресурсам компании. Если весь этот трафик проходит через один и тот же защищенный маршрут, сервисы начинают конкурировать за сетевые ресурсы. Для пользователя это может проявляться в виде задержек, нестабильной связи или снижения скорости работы отдельных приложений.
Чтобы исключить такие сценарии, настраивается продвинутая маршрутизация VPN.
Суть этого подхода в том, что инфраструктура гибко распределяет трафик в зависимости от того, к какому именно сервису обращается сотрудник. Мы выстраиваем логику, при которой потоки данных физически разводятся по разным путям:- Защищенные маршруты: доступ к внутренним ресурсам, корпоративной CRM, базам данных и системам удаленного администрирования идет строго через выделенный корпоративный маршрут.
- Маршруты с минимальной задержкой: тяжелый трафик видеосвязи (Zoom, Teams, Google Meet) направляется через прямые или альтернативные маршруты, чтобы исключить задержки сигнала и рассинхронизацию.
- Гибкие маршруты для рабочих сервисов: мессенджеры и сторонние рабочие инструменты настраиваются через отдельные маршруты, подобранные с учетом локальных сетевых ограничений в тех регионах, где физически находятся ваши сотрудники.
В результате мессенджеры, корпоративные порталы и видеосвязь перестают конфликтовать между собой за пропускную способность канала.
Хорошо спроектированный VPN для международной команды избавляет сотрудников от необходимости принимать сетевые решения. Они работают с корпоративными сервисами привычным образом, а выбор оптимального маршрута остается задачей самой инфраструктуры.
Зачем нужны именные VPN-доступы
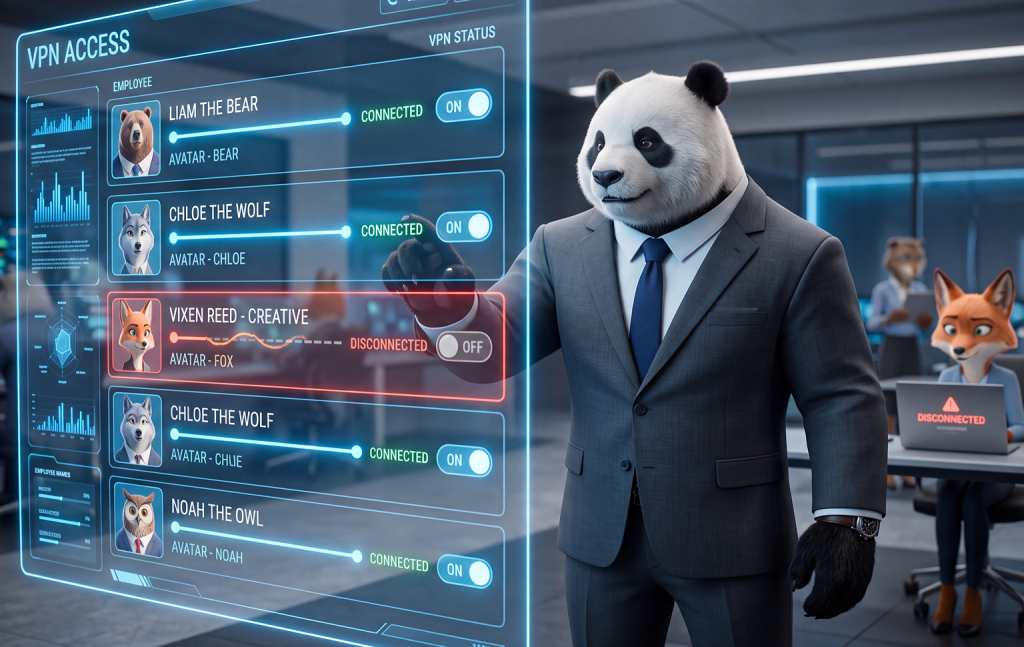
Использование одного общего VPN-аккаунта на весь отдел или передача конфигурационного файла из рук в руки в мессенджере — это распространенная практика. И одновременно одна из главных уязвимостей в корпоративной безопасности.
Когда десять человек сидят под одним доступом, инфраструктура превращается в “чёрный ящик”. В случае инцидента логи сервера покажут лишь то, что к базе данных подключился условный “User 1”. Установить, кто именно скачал конфиденциальные файлы, становится крайне затруднительно или вовсе невозможно.
Но главная проблема общих доступов проявляется в момент увольнения сотрудника (офбординга). Если сотрудник уходит, а доступ предоставлялся через общий конфигурационный файл или общую учетную запись, компания не может отозвать его выборочно. Приходится менять доступы для всей команды, создавая дополнительные риски и прерывая рабочие процессы.
Если же доступ не закрыт вовремя, бывший сотрудник продолжает сохранять доступ к внутренним ресурсам компании.
По данным Ponemon Institute (2026), 75% инсайдерских инцидентов связаны с халатностью или скомпрометированными учетными записями, которые не были своевременно отозваны. При этом средняя стоимость расследования и устранения последствий одного инсайдерского инцидента составляет около $842 000.
Представьте, что сотрудник покидает компанию. У него остался общий конфигурационный файл от корпоративной сети.
В неуправляемой среде у бизнеса есть только два плохих варианта:- Оставить всё как есть, надеясь на порядочность бывшего коллеги (и оставив открытой “заднюю дверь” в корпоративную сеть).
- Срочно менять пароли и ключи для всего общего VPN-туннеля. В этом случае создается незапланированное окно обслуживания и весь отдел прерывает работу, пока каждый сотрудник не получит и не установит новые доступы.
- Прозрачность подключений: Каждый сотрудник получает уникальный, зашифрованный конфигурационный файл. У системы ИБ появляется полная прозрачность и возможность аудита.
- Быстрый онбординг и точечный отзыв доступа: Новый сотрудник выходит в первый рабочий день и получает доступ ко всем корпоративным сервисам без переписки в пяти чатах. Если человек увольняется или переходит на другую должность, его доступ отключается в один клик за несколько секунд. Это никак не затрагивает работу остальных членов команды.
- Стандартизированный процесс: Работа с VPN перестает зависеть от человеческого фактора и становится частью стандартного процесса управления доступом. Именно такой подход позволяет масштабировать команду без накопления скрытых рисков.
Зачем нужно резервирование
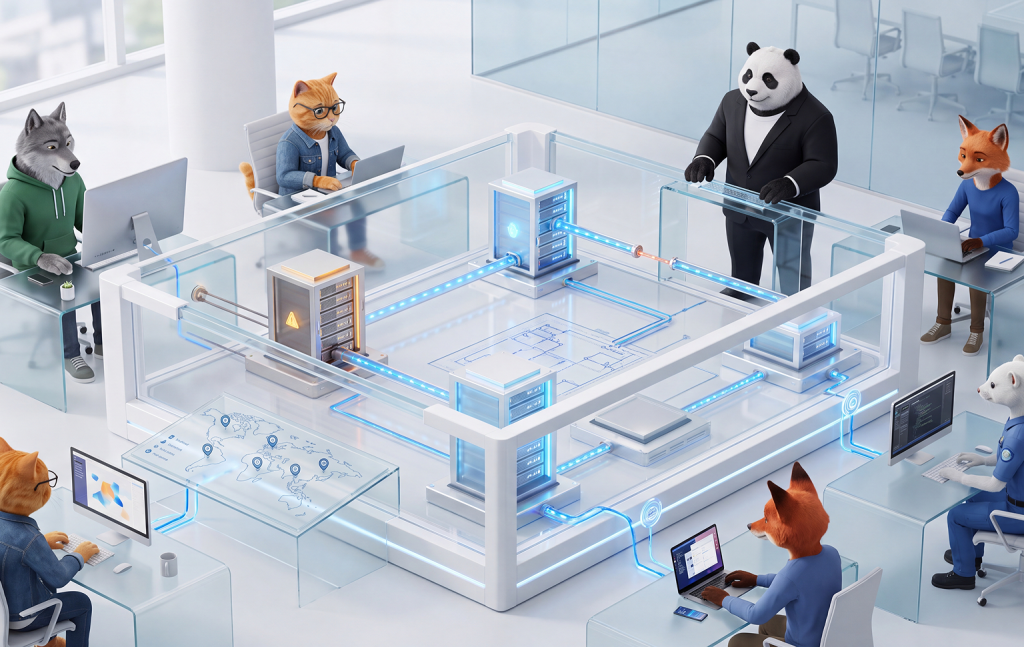
Даже самая надежная облачная система базируется на физической инфраструктуре. Серверы и каналы связи зависят от работы дата-центров, стабильности магистральных провайдеров и даже от изменений в законодательстве тех стран, в которых физически находятся узлы сети.
В базовых VPN-решениях работа команды критически зависит от одной точки отказа. Если единственный сервер падает или канал связи деградирует — работа критически важных сервисов может оказаться недоступной.
Для международной команды доступ к корпоративным системам становится частью непрерывности бизнеса. Поэтому её архитектура должна предусматривать не только штатный сценарий работы, но и сценарий отказа. Управляемая инфраструктура позволяет построить систему с высоким уровнем отказоустойчивости за счет резервирования.
Почему бизнесу важен запасной сценарий:- Устойчивость к локальным сбоям: Мы проектируем архитектуру так, чтобы серверные точки находились в разных регионах. При кратковременном сбое одного дата-центра сотрудники продолжают работать, даже не замечая переключения.
- Гибкость маршрутов: Резервная VPN-инфраструктура может использовать дополнительные каналы передачи данных. Это позволяет обходить проблемные участки сети, если один из магистральных провайдеров начинает работать нестабильно.
- Непрерывность работы: Для одних компаний достаточно резервного сервера, который можно быстро задействовать при сбое. Для других строится полностью дублирующий контур, способный автоматически принять нагрузку практически без перерыва в работе (failover).
Хорошо спроектированная среда доступа отличается не тем, что никогда не сталкивается со сбоями, а тем, что готова к ним заранее.
Как мы внедряем: от анализа до поддержки
Построение управляемой VPN-инфраструктуры — это последовательный инженерный процесс. Каждый этап выполняется по заранее понятной схеме: от анализа существующих задач до передачи инфраструктуры для удалённой команды на сопровождение. Такой подход позволяет запустить сетевое решение без лишних экспериментов и быстрее перевести корпоративный доступ в управляемый формат.
Процесс внедрения состоит из прозрачных шагов:- Анализ. Чтобы инфраструктура соответствовала реальным процессам компании, мы изучаем географию распределения вашей команды, стек используемых рабочих сервисов и существующие сетевые ограничения.
- Проектирование архитектуры. Определяем необходимое количество серверных точек, пропускную способность, логику маршрутизации и уровень резервирования.
- Развертывание инфраструктуры. Поднимаем выделенные серверы и настраиваем сетевые правила строго под ваши бизнес-процессы.
- Настройка доступов. Генерируем именные (персональные) конфигурации для каждого сотрудника.
- Тестирование реальных сценариев. Проверяем, как система ведет себя на практике: корректно ли открываются корпоративные порталы, не конфликтуют ли мессенджеры с внутренними админками, стабильно ли работает видеосвязь.
- Передача процесса поддержки. Вы получаете не просто настроенную сеть, а закрепленного за вами специалиста. В дальнейшем именно этот специалист сопровождает корпоративный VPN, управляет доступами и контролирует его состояние.
По мере роста компании инфраструктура развивается вместе с ней. При появлении новых сотрудников, офисов или региональных команд архитектура масштабируется без необходимости перестраивать контур управления доступом с нуля.
Заключение
За последние годы VPN перестал быть просто инструментом для защищенного подключения. Для распределенных команд он стал частью операционной инфраструктуры, от которой зависит доступ к корпоративным сервисам, непрерывность рабочих процессов и управляемость компании.
По мере роста бизнеса меняется и сам подход к организации доступа. На определенном этапе компания перестает выбирать очередной VPN-сервис и начинает проектировать механизм управления доступом к своим ресурсам. Именно в этот момент сеть перестает быть источником постоянных компромиссов и становится частью устойчивой операционной модели бизнеса.
Если международная команда зависит от стабильного доступа к сервисам, VPN должен быть не базовой подпиской, а управляемой инфраструктурой.
Если вашей команде нужен стабильный доступ к рабочим сервисам из разных стран, напишите нам, и мы разберем вашу текущую сетевую архитектуру, чтобы показать, где вы теряете время и как автоматизировать управление доступами.
Дзен-коан:
Ученик спросил Мастера:
— Чем инструмент отличается от системы?
Мастер ответил:
— Даже самый лучший инструмент требует действий от человека. Система избавляет человека от необходимости о ней думать.